
DORA, Solvabilité II, MiCA, NIS2 : les réglementations renforcent progressivement les exigences de maîtrise des risques liés aux tiers et à l’externalisation. Pourtant, disposer de contrats conformes, de registres documentés et de plans de continuité ne garantit pas qu’une organisation soit réellement capable de faire face à la défaillance d’un prestataire critique. Entre conformité réglementaire et résilience opérationnelle, un écart peut subsister. Pour les entreprises, l’enjeu est désormais de dépasser la maîtrise formelle des risques pour s’assurer de leur maîtrise effective.
Les échanges du Club KYS de TNP consacrés aux dépendances et aux concentrations invisibles ont nourri cette réflexion sur les nouvelles frontières de la gestion des risques liés aux tiers.
La gestion des risques liés aux tiers s’est progressivement imposée comme une composante essentielle des dispositifs de gouvernance et de contrôle interne. Dans les secteurs réglementés, les organisations doivent identifier leurs prestataires critiques, évaluer les risques associés à l’externalisation, encadrer contractuellement les prestations et prévoir les conditions de continuité ou de sortie.
La conformité réglementaire : un socle indispensable, mais insuffisant
Ces exigences ont contribué à structurer le Third Party Risk Management (TPRM), ou gestion des risques liés aux tiers, notamment dans les secteurs les plus réglementés. Elles ont notamment renforcé la traçabilité des relations contractuelles, la formalisation des contrôles et la responsabilité des organisations à l’égard de leurs prestataires.
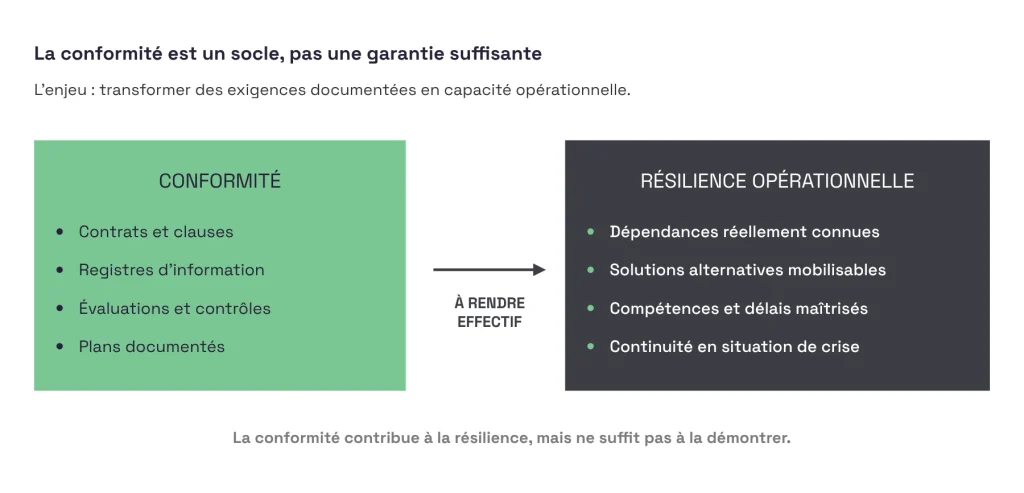
Mais cette structuration révèle aussi une limite : un dispositif conforme sur le papier peut conserver des angles morts sur les dépendances réelles de l’entreprise. Un fournisseur peut avoir fait l’objet d’une évaluation approfondie sans que ses propres dépendances critiques soient suffisamment connues. Plusieurs prestataires peuvent satisfaire individuellement aux exigences de contrôle tout en utilisant une infrastructure technologique commune. De même, une organisation peut disposer d’un plan de continuité documenté sans avoir vérifié qu’elle possède les ressources, les compétences et les alternatives nécessaires pour l’activer.
Le risque ne réside donc pas nécessairement dans l’absence de procédures ou de contrôles. Il peut se trouver dans leur fragmentation ou dans leur incapacité à restituer une vision globale des interdépendances. La conformité constitue un socle indispensable, sans suffire à elle seule à garantir la maîtrise opérationnelle des dépendances critiques.
Des obligations documentées ne garantissent pas, à elles seules, une continuité opérationnelle effective.
DORA, Solvabilité II, MiCA, NIS2 : des exigences différentes, une responsabilité commune
Les principaux cadres réglementaires européens ne poursuivent pas exactement les mêmes objectifs et ne s’appliquent pas aux mêmes organisations. Ils présentent néanmoins plusieurs principes convergents : identifier les activités critiques, maîtriser les risques associés aux prestataires, encadrer la sous-traitance et préserver la continuité des opérations.
Dans le secteur financier, DORA, applicable depuis le 17 janvier 2025, marque une étape importante dans la gestion des risques liés aux prestataires tiers de services de technologies de l’information et de la communication (TIC). Son article 28 prévoit notamment l’intégration de ces risques dans le cadre global de gestion des risques des entités concernées, ainsi que la tenue d’un registre d’informations sur les accords contractuels relatifs aux services TIC. L’article 29 impose une évaluation préliminaire du risque de concentration de TIC, notamment lorsque plusieurs services soutenant des fonctions critiques ou importantes reposent sur un même prestataire ou sur des prestataires étroitement liés.
Pour les sociétés de gestion, ces obligations doivent également être articulées avec les exigences relatives à la délégation des activités, notamment celles renforcées par la directive AIFMD II. Dans le secteur de l’assurance, Solvabilité II encadre déjà l’externalisation des fonctions ou activités importantes ou critiques. Les assureurs concernés doivent désormais articuler ces dispositions avec les obligations introduites par DORA.
De leur côté, les prestataires de services sur cryptoactifs sont notamment soumis aux exigences de MiCA, dont l’article 73 rappelle qu’une externalisation ne transfère pas la responsabilité du prestataire à son sous-traitant. Enfin, pour les organisations concernées dans la santé et l’industrie, NIS2 renforce les exigences de cybersécurité, y compris celles relatives à la sécurité des chaînes d’approvisionnement et aux relations avec les fournisseurs.
Le Cyber Resilience Act complète progressivement ce cadre en introduisant des exigences de cybersécurité pour les produits comportant des éléments numériques. Depuis le 11 septembre 2026, certaines obligations de déclaration des vulnérabilités activement exploitées et des incidents graves s’appliquent aux fabricants concernés, avant l’application générale du règlement prévue le 11 décembre 2027. Cette évolution rappelle qu’un équipement connecté peut constituer simultanément un produit industriel, un actif exposé aux cybermenaces et une dépendance essentielle à la continuité d’activité.
Ce que ces réglementations ont en commun
Bien que leurs périmètres et leurs exigences diffèrent, ces cadres font apparaître plusieurs principes convergents, dont la portée varie selon les secteurs et les entités concernées :
- La responsabilité demeure : l’externalisation d’une activité ne décharge pas l’organisation de ses obligations.
- La criticité doit être identifiée : les activités essentielles et leurs dépendances appellent une vigilance renforcée.
- La chaîne de sous-traitance doit être maîtrisée : le risque peut se situer au-delà du fournisseur directement contractualisé.
- La continuité doit être assurée : les dispositifs contractuels et organisationnels doivent permettre de faire face aux défaillances.
Ces principes constituent le socle d’une gouvernance robuste. Leur efficacité dépend toutefois de la capacité des organisations à les traduire dans leurs pratiques opérationnelles.
Le principal angle mort : des dispositifs de contrôle qui ne communiquent pas suffisamment
Dans de nombreuses organisations, la difficulté ne réside pas tant dans l’absence de mécanismes de contrôle que dans leur dispersion entre plusieurs fonctions.
Les Achats disposent d’informations sur les fournisseurs et leurs contrats. Les équipes informatiques connaissent les architectures et les infrastructures. La Cybersécurité évalue les vulnérabilités technologiques. Les Risques et le Contrôle interne supervisent les dispositifs de maîtrise, tandis que les équipes chargées de la continuité d’activité définissent les scénarios de reprise. Chacune de ces fonctions détient une partie de l’information. Mais qui dispose réellement d’une vision consolidée des dépendances critiques de l’organisation ?
Cette fragmentation peut masquer des concentrations importantes. Une mutuelle peut ainsi utiliser plusieurs applications fournies par des éditeurs distincts, sans avoir identifié qu’elles reposent toutes sur le même hyperscaler. Une société de gestion peut externaliser séparément certaines fonctions de valorisation, de reporting ou de gestion des données, alors que plusieurs d’entre elles dépendent d’une source d’information commune. Dans l’industrie, plusieurs fournisseurs de premier rang peuvent être tributaires d’un même fabricant de composants ou d’une matière première provenant d’une zone géographique limitée.
Ces situations ne sont pas nécessairement révélées par l’évaluation individuelle de chaque prestataire.
Même le registre d’informations DORA, pourtant essentiel à la connaissance des relations contractuelles TIC, ne peut remplir pleinement son rôle si les données relatives aux prestations, à leurs sous-traitants, aux fonctions soutenues ou à leur criticité restent incomplètes ou insuffisamment fiabilisées.
La qualité et la mise en relation des informations deviennent donc des enjeux majeurs. Il ne suffit plus d’accumuler des contrôles. Il faut être capable de rapprocher les données détenues par les différentes fonctions pour comprendre comment les dépendances se cumulent et où se situent les points de concentration.
Réversibilité contractuelle et capacité de sortie : deux réalités parfois très différentes
La distinction entre conformité et résilience apparaît particulièrement lorsqu’une organisation doit remplacer un prestataire critique. Les contrats peuvent prévoir des droits de résiliation, des obligations de restitution des données ou des clauses de réversibilité. Mais disposer juridiquement d’un droit de sortie ne garantit pas la capacité opérationnelle de l’exercer.
Les données peuvent être exportables sans être facilement réutilisables. Les compétences nécessaires à la reprise d’une activité peuvent avoir disparu. Un fournisseur alternatif peut dépendre des mêmes infrastructures que le prestataire initial. Enfin, certaines migrations peuvent nécessiter plusieurs mois ou se heurter à des contraintes réglementaires.
Ces situations illustrent les limites d’une approche exclusivement contractuelle. Une stratégie de sortie ne constitue une véritable garantie de résilience que si sa faisabilité opérationnelle a été suffisamment évaluée. La question n’est donc plus seulement « Avons-nous prévu contractuellement la sortie ? », mais « Serions-nous réellement capables de remplacer cette dépendance sans compromettre notre activité ? »
De la conformité à la résilience : une évolution nécessaire du TPRM
Les évolutions réglementaires ont permis d’établir un socle indispensable de gouvernance, de contrôle et de responsabilité. Mais la maturité d’un dispositif TPRM ne peut se mesurer uniquement au nombre de fournisseurs évalués, à la complétude de ses procédures ou à la présence de clauses contractuelles conformes.
Elle dépend également de sa capacité à identifier les interdépendances, à détecter les concentrations invisibles et à anticiper les conséquences opérationnelles d’une défaillance. Cela suppose de rapprocher les fonctions achats, risques, juridique, systèmes d’information, cybersécurité, continuité d’activité et les métiers concernés, afin de dépasser une vision fragmentée des risques tiers.
L’enjeu n’est pas d’opposer conformité et résilience, mais de faire de la première un levier effectif de la seconde. Pour les organisations, le véritable changement consiste à passer d’une logique de démonstration de conformité à une capacité éprouvée de maîtrise des dépendances critiques. Car lorsque survient une défaillance majeure, ce n’est pas uniquement la qualité du dispositif documentaire qui est mise à l’épreuve. C’est la capacité de l’entreprise à poursuivre ses activités.
Pour aller plus loin avec TNP
La conformité réglementaire et la structuration des dispositifs TPRM constituent un socle essentiel. Mais elles ne suffisent pas toujours à identifier les dépendances critiques situées au-delà des relations contractuelles directes. Pour accompagner cette réflexion, TNP propose une approche d’Audit Flash TPRM I Dépendances & Concentrations, destinée à examiner les dispositifs existants, à identifier les principaux angles morts et à prioriser les axes d’approfondissement.
Un premier échange de 30 minutes permet d’aborder les enjeux de maturité, de cartographie des dépendances, de concentration des risques et de substituabilité des prestataires.
Contactez nos experts pour échanger sur vos enjeux de maîtrise des risques tiers.